BANTEN — Aplikasi iPhone bernama FomoPeek terbukti menyembunyikan framework eksploitasi kernel yang mampu membobol Keychain dan mencuri kunci wallet crypto pengguna. Perusahaan keamanan SlowMist bersama tim keamanan OKX melacak hampir 580.000 dolar AS dalam bentuk USDT yang mengalir ke satu alamat milik penyerang. Temuan ini menambah daftar panjang risiko yang mengintai investor crypto di perangkat mobile.
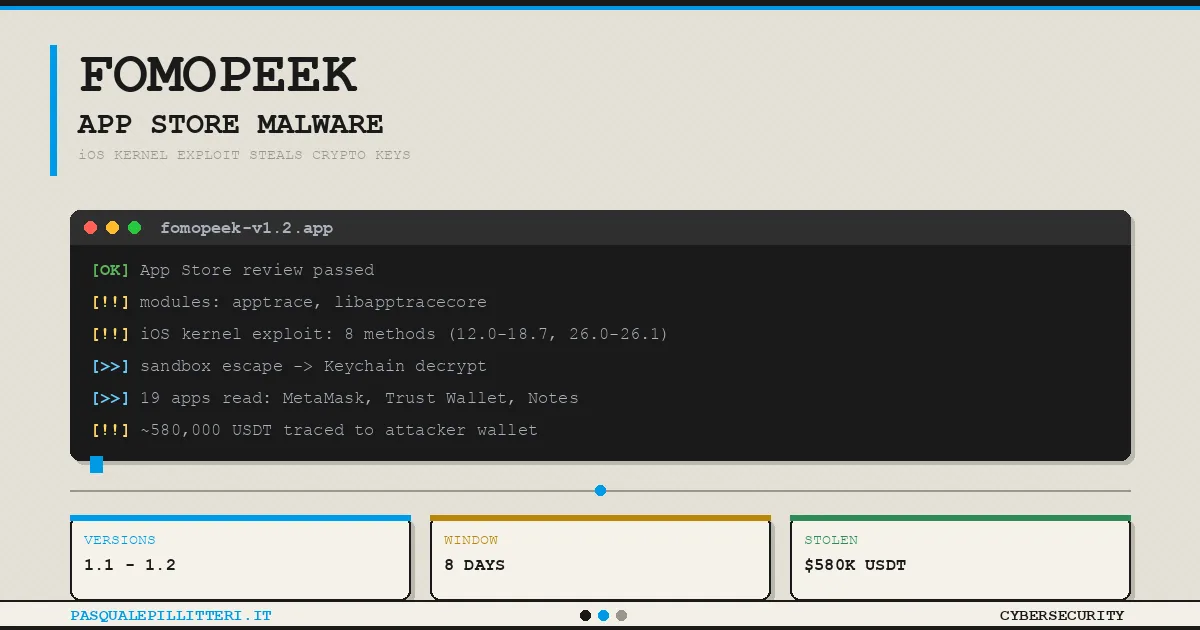
FomoPeek dipasarkan di App Store resmi Apple sebagai alat pemantau wallet crypto besar, lengkap dengan situs web dan akun media sosial. Versi 1.1 dan 1.2 yang beredar antara 9 hingga 17 September 2026 menyisipkan kode berbahaya yang tidak pernah muncul di versi pertama.
Klaim Read-Only yang Menipu
Aplikasi ini menyasar pemantauan wallet di jaringan Solana, Ethereum, dan TRON. Pengguna tidak diminta menghubungkan wallet atau memasukkan seed phrase, karena FomoPeek mengklaim dirinya murni read-only.
Justru klaim tanpa akses itulah yang membuatnya tampak kredibel. Tidak ada korban yang menyerahkan private key secara langsung. Pencurian berlangsung lewat celah sistem operasi, bukan lewat izin yang diberikan pengguna.
Delapan Metode Serangan dalam Satu Framework
Analis SlowMist menemukan dua modul asing dalam kode FomoPeek, yakni apptrace dan libapptracecore. Salah satunya memuat framework serangan kernel dengan delapan teknik exploit berbeda.
Framework tersebut memilih sendiri metode yang cocok berdasarkan model iPhone dan versi iOS terpasang, mencakup rentang 12.0 sampai 18.7 serta 26.0 sampai 26.1. Setelah berhasil, kode itu keluar dari sandbox, mendekripsi Keychain, dan membaca file dari 19 aplikasi lain di ponsel, termasuk MetaMask, Trust Wallet, dan Apple Notes.
SlowMist juga mendeteksi traffic tanpa enkripsi yang menunjukkan komponen jahat aktif otomatis pada interval tertentu. Komponen itu menerima instruksi dari server eksternal yang tidak terkait layanan publik FomoPeek.
Jendela Delapan Hari yang Merusak
Versi 1.0 FomoPeek masih bersih. Dua modul jahat baru muncul di update berikutnya dan bertahan selama delapan hari sebelum developer menghapusnya, kemungkinan karena sadar berisiko ketahuan.
Delapan hari cukup untuk menjangkau sejumlah pengguna yang jumlah pastinya belum diketahui. Aplikasi sudah terunduh dan terpasang saat masih mengandung kode berbahaya. Update ke versi bersih setelahnya tidak menghapus kerusakan yang sudah terjadi di perangkat.
Distribusi Lewat KOL dan Kode Undangan
FomoPeek tidak mengandalkan iklan konvensional. Penyebarannya bergerak lewat influencer crypto atau KOL, komunitas Telegram dan Discord, serta kode undangan yang menjanjikan hadiah kecil dalam USDT untuk tiap pendaftaran baru.
Untuk mengaktifkan pemantauan, pengguna memasang aplikasi dari App Store, mengatur kode keamanan, lalu menambahkan wallet yang ingin diawasi. Alur ini terasa wajar bagi investor yang terbiasa memantau pergerakan whale.
Konteks: DarkSword dan Celah Review Apple
Mekanisme exploit kernel untuk melewati proteksi iOS sebelumnya pernah disorot lewat kasus DarkSword. Saat itu peringatan SlowMist tidak mendapat konfirmasi independen.
Pada FomoPeek, pencurian dana nyata dan jejak yang terekam di blockchain membuat kasus ini bisa diverifikasi langsung. Kejadian ini juga memunculkan pertanyaan soal proses review Apple, karena aplikasi berbahaya sempat lolos ke App Store resmi.
Langkah bagi Pengguna yang Sudah Memasang
Pengguna yang pernah memasang FomoPeek versi 1.1 atau 1.2 sebaiknya segera memindahkan aset dari wallet yang pernah terpasang di perangkat tersebut. Ganti seed phrase dan private key, lalu hapus aplikasi dari iPhone.
Pantau mutasi wallet secara berkala untuk mendeteksi transfer tidak dikenal. Laporkan kejadian ke penyedia wallet dan platform bursa jika menemukan transaksi mencurigakan.
SlowMist dan OKX masih menelusuri alamat penyerang yang menampung hampir 580.000 dolar AS dalam USDT. Kasus ini menegaskan bahwa status terverifikasi di App Store tidak otomatis menjamin keamanan, terutama untuk aplikasi yang menyentuh aset crypto.